Vous êtes victime d’un incident de sécurité ? Contactez notre CERT

06/11/2026

Actualité

Antoine. Des relations internationales aux enjeux cyber
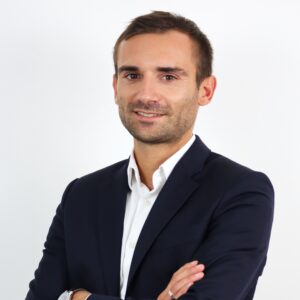
Antoine Hautin

Secrétaire Général
& VP Défense

Antoine a rejoint Almond pour la place qu’y occupent l’ingénierie et l’innovation, et l’impact de nos activités sur la société. Son parcours depuis illustre une façon de travailler qui nous tient à cœur : faire dialoguer les expertises techniques et la stratégie pour bâtir des projets utiles à la filière cyber. 
Quel est ton parcours professionnel  ?

Mon parcours professionnel est un peu particulier… à l’origine, j’ai suivi un cursus maths sup/spé pour devenir pilote de ligne, un rêve d’enfant. Et puis la « crise » de 2008 est arrivée, les vannes des écoles se sont fermées, et j’ai finalement atterri en école d’ingénieur, à Centrale Lyon. J’ai bénéficié d’un échange en école de management, à l’EM Lyon qui m’a permis de développer cette double compétence.


En école d’ingénieur, j’avais eu l’occasion de réaliser un stage au sein d’un laboratoire spécialisé en recherche fondamentale en nanophotonique, à Sydney en Australie. Une expérience très utile pour comprendre comment les enjeux de recherche fondamentale rencontrent ceux de l’économie du quotidien.


Au moment de la sortie d’école, alors que je cherchais à y retourner, j’ai été recruté comme VIA (Volontaire International en Administration), c’est comme cela que je me suis retrouvé Attaché économique à l’Ambassade de France en Australie, à Canberra. Plongée dans un monde inconnu.


A l’époque se jouait le fameux « contrat du siècle », un contrat d’armement majeur pour la vente d’une dizaine de sous-marins d’attaque à l’Australie. Toute l’énergie de l’ambassade était mobilisée pour soutenir l’offre française… qui a été retenue.


A la fin de mon VIA, j’ai rejoint le gouvernement australien pour diriger la Stratégie France, auprès du Premier ministre de l’Australie du Sud à Adelaide.


J’ai ensuite été appelé par l’ancien ambassadeur français, pour le rejoindre à Paris et devenir son Directeur de cabinet alors qu’il prenait la Direction générale d’une agence publique, Business France, dédiée à l’internationalisation de l’économie française.


C’est après la rencontre avec une société de cybersécurité que j’avais accompagnée – en Australie encore – lors d’un déplacement officiel du Président de la République, que j’ai quitté ces sphères institutionnelles pour rejoindre le secteur privé.


« Bras droit » des patrons puis DG adjoint, j’ai accompagné le développement de la société en m’occupant notamment de l’ouverture des filiales à l’international et de l’activités dans les sphères défense.


J’y ai passé quatre ans, avant de vouloir rejoindre un projet qui donne davantage de place à l’ingénierie, à l’innovation et à la technique. C’est là qu’on m’a présenté à Olivier et Jean-François chez Almond.

Pourquoi avoir choisi la cybersécurité ?

Honnêtement ? D’abord par le hasard d’une rencontre.

Puis, très rapidement, pas la conviction que cela donnait du sens et de la fierté à mon engagement dans un projet d’entreprise. Le numérique irriguant désormais toutes les sphères de la société, la cybersécurité est en effet devenue une clé de voute de la stabilité de nos sociétés, un enjeu transverse à tous les autres, et une vraie problématique de sécurité nationale. Les actualités récentes le montrent plus que jamais.

Quel était le métier de tes rêves quand tu étais enfant ?

Depuis l’âge de 7 ans, je n’avais qu’un seul et unique objectif en tête : devenir pilote de ligne. Face à l’échec au concours de l’ENAC, à pas grand-chose (32ème sur 3000, ils auraient dû en prendre 80 mais avaient réduit le quota à 28 en raison de la crise !), autant dire que la déception a été immense… je l’avais alors vécu comme un énorme échec. Quelques années plus tard, je remercie je ne sais pas qui pour ce raté, car je suis finalement très heureux de mon parcours !

Comment as-tu connu Almond ?

C’est une relation commune qui m’a présenté à Olivier et Jean-Fançois.

Pour la petite anecdote, j’ai une première fois refusé la proposition d’Almond, car à l’époque je ne souhaitais plus du tout travailler dans le secteur des « ESN ». Mais les échanges avec Olivier et Jean-François m’ont bien interpellé (positivement), tant pour le projet de l’entreprise, que par leurs personnalités. J’ai pris le temps de creuser un peu, de discuter avec des anciens, et finalement c’est moi qui suis revenu toquer à la porte, convaincu que la culture Almond était faite pour moi, et (ouf !) ils m’ont accueilli à bras ouverts.

Et je ne suis pas déçu : depuis le premier jour, je trouve que j’ai une chance immense de travailler avec des équipes formidables, une culture très humaine mais exigeante à la fois, c’est donc très stimulant au quotidien et motive à se donner à fond.

Quel est ton poste chez Almond ?

J’ai eu la chance d’être recruté sur un poste type « bras droit » d’Olivier et Jean-François, et de me voir confier, à mon arrivée, la responsabilité d’assumer la direction d’Amossys, qui venait de rejoindre le groupe.

Le poste a assez naturellement évolué au gré des besoins du groupe, des priorités, et de la valeur que j’espère pouvoir apporter sur certains sujets. Aujourd’hui, comme Secrétaire général et VP Défense, j’ai une responsabilité assez transverse sur la communication, les affaires publiques et relations institutionnelles, la Direction sécurité et sureté, l’animation de la gouvernance transverse (COMEX), le juridique…

Selon toi, qu'est-ce qui différencie Almond d'une autre société de services en cybersécurité ?

Un modèle premium, avec des « capacités » avec un SOC 24/7, un CERT, des équipes CTI, des équipes de sécurité offensive de choc, un laboratoire cyber assez unique en France, des expertises en reverse engineering, en crypto post quantique… d’excellent niveau qui rendent, je pense, chaque collaborateur très fier. Et ca c’est ce que je recherche : je ne m’imagine travailler que pour une entreprise 1/ dont je suis fier et 2/ dont la culture est compatible avec mes valeurs.

Pour résumer : un mot pour qualifier Almond ?

Premium.

3. Quelle est ton plus beau projet chez Almond ? Celui dont tu es le plus fier ?

C’est difficile de choisir… à titre personnel, je me suis beaucoup engagé dans la reprise et l’intégration d’Amossys, tant en interne qu’avec l’écosystème breton. J’y ai consacré une telle énergie que forcément il y a un attachement particulier qui s’est créé.

Je citerais aussi ce que nous avons construit, avec le SEAL, le laboratoire cyber CESTI, ou encore le projet de création d’un centre de certification européen parce que c’était quelque chose de très nouveau pour moi, et que je trouve essentiel pour le marché européen de la cybersécurité.

Et bien sûr tout le volet communication et relations institutionnelles sur lequel j’ai le sentiment que nous avons beaucoup progressé ces dernières années, avec le sentiment d’avoir franchi un cap en termes de rayonnement et de notoriété, grâce au travail réalisé avec l’équipe communication.

Quelles sont tes principales motivations au quotidien ?

  • Grandir et apprendre avec les collègues
  • Être fier de la société pour laquelle je travaille
  • Avoir le sentiment d’avoir un impact
  • Etre heureux de retrouver les collègues le matin

Que dirais-tu à quelqu'un qui hésite entre Almond et une autre entreprise ?

Si la personne souhaite contribuer à un projet ambitieux qui a du sens, dans un environnement qui valorise l’engagement, Almond est la bonne entreprise. 

As-tu des passions en particulier en dehors du travail ?

Windsurf depuis « tout petit », et depuis mon arrivée chez Almond, vélo de route !
 

Voir les dernières actualités et témoignages

30 octobre 2026
Cette année encore, nous avons le plaisir de vous informer que nous serons présents à la 11ème édition de l'European […]
24 septembre 2026
L’édition 2026 de l’étude ISG Provider Lens® Cybersecurity – Services and Solutions, consacrée au marché français de la cybersécurité, marque […]
1 septembre 2026
Membre de la Direction des Opérations, en charge des Régions et Directeur des Services, Benoît intervient à la croisée de […]
31 août 2026
Nous sommes heureux d'annoncer que nous sommes partenaires de l'événement Les Assises de la cybersécurité et du Before des Assises […]
13 août 2026
Mathys a fait le choix de réaliser l’intégralité de son cycle en alternance chez Almond, en tant que Hacker éthique. […]
8 juillet 2026
Les collectivités territoriales sont aujourd'hui des cibles documentées et récurrentes des cyberattaquants. Rançongiciels, exfiltrations de données, interruptions de services publics […]
29 juin 2026
Avec Artyfêtes, spécialiste normand de la vente en ligne dans le secteur de la décoration et de l’art de la […]
17 juin 2026
25 ans d’expérience, du pilotage d’équipes IT à la direction d’offres cybersécurité stratégiques. Après des responsabilités clés notamment chez Accenture, […]
1 juin 2026
Le Numeum Tour Rennes réunira les acteurs du numérique breton autour des grandes transformations qui façonnent aujourd’hui notre écosystème : […]
27 mai 2026
25 ans d’expérience, du pilotage d’équipes IT à la direction d’offres cybersécurité stratégiques. Après des responsabilités clés notamment chez Accenture, […]

Nous vous souhaitons de joyeuses fêtes de fin d’année hautes en couleur et à l’année prochaine pour une année 2025 exaltante ! 🎉

🎁 Merci à tous pour votre participation au quiz de l’avent, nous contacterons le gagnant très prochainement.

🎅 Chez Almond, l’esprit festif des fêtes de fin d’année est arrivé en avance !

Nos collaborateurs ont profité d’une soirée chaleureuse et joyeuse dans l’un des restaurants les plus spectaculaires de Paris, Le Cirque avec un cocktail dinatoire, des surprises et un Secret Santa.

Et un peu plus de magie de Noël ? Almond a également ouvert ses portes aux familles de nos collaborateurs pour une après-midi conviviale autour de l’arbre de Noël. Les enfants ont été captivés par des contes enchantés, de 1001 contes Constance Felix et ont savouré un goûter délicieux avec des chocolats chauds préparés par les Empotés. Le Père Noël a distribué des coloriages géants et des cadeaux pour le plus grand bonheur des enfants 🎁

Jour 23 |

Jour 22 | Laquelle de ces menaces n’est pas un cryptoransomware ?

  • Réponse 1 : Lockbit3
  • Réponse 2 : Phobos
  • Réponse 3 : NotPetya
  • Réponse 4 : WannaCry

Laïus explicatif : Bien que NotPetya ressemble à un ransomware, il s’agit en réalité d’un wiper. Ce malware rend indisponible les fichiers de la victime, mais ne fournit aucun moyen de les déchiffrer, même après le paiement de la rançon. L’objectif principal de NotPetya n’est pas l’extorsion financière, mais la destruction de données.
En cas d’incident, voici les coordonnées de notre CERT : alerte@cwatch.almond.eu +33 (0)1 83 75 36 94

Jour 21 | Vous dialoguez via votre terminal avec un service distant et vous vous rendez compte qu'il contient un stack-based overflow. Vous cherchez à l'exploiter à l'aveugle et trouvez finalement l'offset de l'adresse de retour, après avoir contourné les éventuelles protections. Vous cherchez maintenant un stop gadget pour continuer votre exploitation. Quelle est son utilité :

  • Réponse 1 : interrompre à la demande le flux d’exécution du binaire distant le temps de l’exploitation
  • Réponse 2 : obtenir une exécution fiable et maîtrisée avec un comportement reproductible
  • Réponse 3 : pouvoir mettre en pause le binaire temporairement pendant l’envoi de la payload
  • Réponse 4 : pouvoir stopper proprement le binaire afin d’éviter un éventuel crash à la fin de l’exploitation

Laïus explicatif : L’exploitation se déroulant en aveugle, il est nécessaire de trouver une adresse permettant d’obtenir un comportement particulier et reproductible à chaque exécution, comme l’affichage du texte « Bye ». Si une telle adresse est trouvée, elle correspond au stop gadget. Il permettra donc de continuer l’exploitation et de valider ou invalider nos déductions lors de l’exécution du binaire.

Jour 20 | Le terme "spam" pour désigner les messages indésirables provient initialement

  • Réponse 1 : D’une marque de jambon en boîte
  • Réponse 2 : D’un acronyme signifiant « Stupid Pointless Annoying Messages »
  • Réponse 3 : D’un sketch des Monty Python
  • Réponse 4 : D’un code utilisé pendant la Seconde Guerre mondiale

Laïus explicatif : Ce mot, à l’origine un acronyme de : SPiced hAM (du jambon épicé en boîte vendue par une entreprise américaine), est repris en masse, pour brouiller la conversation, dans un sketch des Monty Python.

Jour 19 | L’acronyme PACS désigne  :

A. Un format permettant la visualisation des images dans l’imagerie médicale

B. Un système d’archivage et de communication d’images dans l’imagerie médicale

C. Un prestataire d’audit et de conseil en cybersécurité

D. Un pacte civil de solidarité

  • Réponse 1 : L’ensemble des réponses
  • Réponse 2 : Réponses C et D
  • Réponse 3 : Réponses B, C et D
  • Réponse 4 : Réponses A, C et D

Laïus explicatif :

Un PACS, dans le secteur de l’imagerie médicale, désigne effectivement un système (et non un format) signifiant « Picturing Archiving and Communication System » permettant de gérer les images médicales grâce à des fonctions d’archivage.

De plus, depuis septembre, l’ANSSI a publié un référentiel d’exigences qui permet aux commanditaires de prestations de sécurité de bénéficier de garanties sur les compétences des prestataires, sur le processus d’accompagnement et de conseil, ainsi que sur la sécurité des systèmes d’information associés. Ce référentiel vise à reconnaître officiellement les prestataires en tant que « Prestataires d’accompagnement et de conseil en sécurité ».
Enfin, en France, le PACS désigne aussi une forme d’union civile dénommée Pacs.

Jour 18 | En quelle année l'ANSSI prévoit de ne plus recommander l'utilisation de certains algorithmes de chiffrement classiques en raison de l'augmentation de la puissance de calcul des ordinateurs classiques et de la menace posée par les ordinateurs quantiques ?

  • Réponse 1 : 2026
  • Réponse 2 : 2030
  • Réponse 3 : 2035
  • Réponse 4 : 2050

Laïus explicatif : Dans son dernier avis sur la migration vers la cryptographie post quantique, paru en janvier 2024, l’ANSSI encourage tous les éditeurs à mettre en œuvre dès à présent une hybridation entre la cryptographie standard et la cryptographie post-quantique (pour les produits qui doivent protéger des informations après 2030) et recommande d’utiliser en priorité la cryptographie post-quantique à partir de 2030.  

Jour 17 | Quelle est la dernière course à laquelle j’ai participé ?

  • Réponse 1 : Le Vendée Globe
  • Réponse 2 : National Figaro 3 en équipage
  • Réponse 3 : La Solitaire du Figaro Paprec
  • Réponse 4 : Le Havre Allmercup

Laïus explicatif : Le National Figaro 2024 s’est déroulé du 4 au 6 octobre dernier à Lorient. Thomas et son équipe sont arrivés en 2e position ! Cette course clôture ainsi la saison 2024 sur le circuit Figaro. 

  • Réponse 1 : Aetheris

  • Réponse 2 : Venopie

  • Réponse 3 : Lumidus

  • Réponse 4 : Pandama

Laïus explicatif : Au sein de la plateforme d’attaque – défense M&NTIS, le scénario Pandama propose une kill chain dont l’impact, après compromission du contrôleur de domaine, permet de déployer, par GPO, une charge utile effaçant les données présentes sur les systèmes de fichiers du SI simulé.

Pour rappel, basé sur les technologies d’émulation d’adversaire et de Cyber Range, M&NTIS permet d’exécuter des campagnes d’attaques réalistes afin de challenger dans un environnement immersif les procédures et l’expertise des équipes SOC et CERT. M&NTIS répond ainsi aux enjeux d’amélioration continue de la défense.

Jour 15 | Quel type de menace ne fait pas parti de l’insider threat?

  • Réponse 1 : Malicious
  • Réponse 2 : Ransomware group
  • Réponse 3 : Negligent
  • Réponse 4 : Vendors

Laïus explicatif : Almond a proposé une étude sur la menace interne qui décrit chaque type d’insider. Les groupes de ransomware sont externes à l’entreprise mais peuvent recruter des employées pour récupérer des accès valides et compromettre l’entreprise. Retrouvez l’étude ici.

Jour 14 | Selon vous, quelle proportion des cyberattaques réussies sont liées à une erreur humaine ?

  • Réponse 1 : 40%

  • Réponse 2 : 100%

  • Réponse 3 : 70%

  • Réponse 4 : 90%

Laïus explicatif : 90% des cyberattaques trouvent leur origine dans une erreur humaine. L’erreur humaine en cybersécurité englobe toutes les actions, conscientes ou non, qui exposent les systèmes et les données à des menaces. Cela inclut des gestes apparemment innocents, comme le fait de :

  • Cliquer sur les liens malveillants
  • Utiliser des mots de passe faibles ou partagés
  • Partager des informations sensibles
  • Négliger la mise à jour des logiciels et systèmes
  • Commettre une erreur de configuration ou mal administrer les accès
  • Utiliser des clés USB non sécurisées ou prévenant de sources inconnues

Jour 13 | Almond & Amossys sont présents en France et à l’international pour garantir proximité et réactivité grâce à nos services 24/7. Dans quels pays se trouvent nos équipes ?

  • Réponse 1 : FRA – CHE – AUS – JPN

  • Réponse 2 : FRA – CAN – CHE – KOR

  • Réponse 3 : FRA – AUS – CAN – GBR

  • Réponse 4 : FRA – BEL – ITA – USA

Jour 12 | Challenge OSINT

Val Thorens

Laïus explicatif : Depuis plusieurs années consécutives, notre CSE organise des séjours à Val Thorens pour profiter des sports d’hiver. Que l’on aime dévaler les pistes de ski à toute allure, tenter l’aventure en prenant des cours d’initiation ou simplement déguster une raclette après une randonnée raquette et un passage à la piscine et au sauna, ce séjour est l’occasion de partager des moments convivaux avec ses collègues ! TIC, TAC, le prochain séjour ski approche à grands pas !

Jour 11 | Parmi ces propositions, quelle technique Mitre Atta&ck est la plus utilisée par les attaquants ?

  • Réponse 1 : OS Credential Dumping
  • Réponse 2 : Valid Account
  • Réponse 3 : Impair Defenses
  • Réponse 4 : Remote services

Laïus explicatif : L’achat ou la récupération de comptes valides sont de plus en plus commun. Certains cybercriminels appelés Initial Access Broker se spécialisent dans la compromission de victimes dans le but de récupérer des identifiants valides qui seront ensuite vendus à d’autres cybercriminels comme les groupes de ransomware.

Jour 10 | Parmi ces structures de données de la mémoire dans Windows, quelle est celle qui permet de lister les processus en cours d’exécution ?

  • Réponse 1 : EPROCESS
  • Réponse 2 : Kernel Debugger Data Block (KDBG)
  • Réponse 3 : Kernel Processor Control Region (KPCR)
  • Réponse 4 : Process Environment Block (PEB)

Laïus explicatif : La structure EPROCESS (Executive Process) est utilisée par Windows pour gérer chaque processus en cours d’exécution. Elle contient des informations essentielles comme l’identifiant du processus (PID), l’état, les threads associés, et d’autres données nécessaires au système pour suivre les processus actifs. En analysant les structures EPROCESS, on peut lister les processus actuellement en mémoire. Le PEB est lié à chaque processus de manière individuelle. Enfin le KPCR est nécessaire pour trouver l’adresse du KDB qui à son tour permettra de pointer vers le EPROCESS.  

Jour 9 | Quel est le problème si la suite cryptographique TLS_RSA_WITH_AES_256_CBC_SHA256 est utilisée avec l'extension encrypt_then_mac pour la sécurité d'une communication TLS ?

  • Réponse 1 : L’algorithme de chiffrement est trop faible

  • Réponse 2 : L’intégrité de la communication n’est pas assurée

  • Réponse 3 : Il n’y a pas la propriété de confidentialité persistante (Perfect Forward Secrecy)

  • Réponse 4 : Le serveur n’est pas correctement authentifié

Laïus explicatif : La bonne réponse est le manque de confidentialité persistante.

La suite TLS_RSA_WITH_AES_256_CBC_SHA256 utilise la clé publique RSA du serveur pour chiffrer le secret partagé utilisé pour sécuriser les échanges de la session TLS : en cas de compromission de la clé privée du serveur, l’ensemble des échanges des sessions passées peuvent être déchiffrés par un attaquant.
La confidentialité persistante (connue sous le nom de Perfect Forward Secrecy en anglais) consiste en l’utilisation d’un échange Diffie-Hellman éphémère pour négocier le secret partagé, sans utilisation de la clé RSA du serveur.

Jour 8 | Quel est l'avantage d'utiliser un outil de couverture de code lors d'une session de fuzzing ?

  • Réponse 1 : Réduire le temps de fuzzing en optimisant certaines instructions assembleur.

  • Réponse 2 : Utiliser la technique de « pré-chauffage » du harnais (« warming code attack »).

  • Réponse 3 : Pouvoir analyser facilement les sections de code atteintes par le fuzzer.

  • Réponse 4 : Ne pas prendre en compte les vulnérabilités de type use-after-free.

Laïus explicatif : Les outils de couverture de code (“code coverage” en anglais) permettent de savoir avec précision quelles lignes de code d’un programme qui ont réellement été exécutées. Lors d’une session de “fuzzing”, ces outils peuvent aider l’analyste à savoir si les fonctions ciblées ont été atteintes par le fuzzer. Cette technique a notamment été utilisée par un membre de l’équipe Offsec pour trouver une vulnérabilité dans une bibliothèque open-source (voir notre article de blog)

Jour 7 | Quelle est la principale éthique qui doit être prise en compte dans le développement de l’Intelligence Artificielle ?

  • Réponse 1 : L’équité et la non-discrimination

  • Réponse 2 : La transparence des algorithmes utilisés

  • Réponse 3 : La sécurité et la confidentialité des données

  • Réponse 4 : Toutes les réponses

Laïus explicatif : L’équité et la non-discrimination sont des principes fondamentaux dans le développement de l’IA. Les systèmes d’IA doivent être conçus pour éviter les biais et assurer qu’ils ne favorisent pas des groupes spécifiques au détriment d’autres, afin de garantir un traitement juste et égal pour tous les utilisateurs. La transparence des algorithmes est cruciale. Les utilisateurs doivent comprendre comment les décisions sont prises par l’IA, ce qui inclut la possibilité d’expliquer les résultats ou actions générés par un système d’intelligence artificielle, afin d’éviter des décisions opaques ou injustes. La sécurité et la confidentialité des données sont enfin des préoccupations majeures lorsque l’on développe des systèmes d’IA, car ces technologies peuvent collecter et traiter des informations sensibles, ce qui soulève des questions sur la protection des données personnelles et la vie privée.

Jour 6 | Selon vous, en moyenne combien de ransomware ont eu lieu par jour en 2023 dans le monde ?

  • Réponse 1 : 1 par jour

  • Réponse 2 : 100 par jour

  • Réponse 3 : 30 par jour

  • Réponse 4 : 12 par jour

Laïus explicatif : En moyenne 12 attaques ransomware ont été signalées par jour par des victimes dans le monde en 2023 selon les chiffres d’Almond. Pour plus d’informations, n’hésitez pas à consulter notre Threat Landscape.

Jour 5 | Challenge de stéganographie

Réponse : PASSI RGS, PASSI LPM, CESTI, ANJ, Cybersecurity made in Europe, PCI QSA Company et Swift

Etape 1 : Observer l’image, trouver 3 logos cachés (Cybersecurity made in Europe, PCI QSA Company & Swift) et une indication pour chercher dans les métadonnées du fichier. 

Etape 2 : Challenge de stéganographie

En lançant dans son terminal un des outils les plus courants, « binwalk », on trouve une image JPEG dans le PDF. En extrayant les données grâce au même outil et en renommant le fichier en .jpeg, on voit apparaitre une image cachée. Ensuite, en utilisant « steghide », on peut extraire le fichier avec le mot de passe « Almond ». Ce fichier contient une suite de caractère encodée en base64. En la déchiffrant, on obtient les quatre autres certifications : PASSI RGS, PASSI LPM, CESTI et ANJ. 

Jour 4 | Concernant les accompagnements de la nouvelle qualification PACS de l’ANSSI, sur la portée Sécurité des Architectures, quels sont les domaines qui font partie du périmètre possible d’un accompagnement ?

  • Réponse 1 : la sécurité réseau, l’authentification, et l’administration du SI

  • Réponse 2 : la sécurité réseau, la sécurité système, et les mécanismes de chiffrement

  • Réponse 3 : l’administration du SI, le cloisonnement, les sauvegardes, et la stratégie de détection/réponse

  • Réponse 4 : tous ces sujets et plus encore

  • Laïus explicatif : Le référentiel PACS, sur la portée Sécurité des Architectures, porte bien sur tous les sujets liés de près ou de loin aux infrastructures du SI. La liste n’est pas exhaustive et est à adapter à chaque prestation d’accompagnement suivant le périmètre d’intervention. Dans le référentiel, l’ANSSI propose une liste de sujets à adresser dans un rapport PACS page 28 et 29.

    https://cyber.gouv.fr/sites/default/files/document/PACS_referentiel-exigences_v1.0.pdf

Jour 3 | Quel référentiel permet la certification de produits de sécurité ?

  • Réponse 1 : NIS2

  • Réponse 2 : Critères Communs

  • Réponse 3 : PASSI

  • Réponse 4 : ISO27001

Laïus explicatif : Le schéma Critères Communs est un ensemble de normes et méthodologies permettant de cadrer les moyens utilisés pour évaluer, de manière impartiale, la sécurité d’un produit de sécurité (logiciel ou matériel). Ce schéma est reconnu internationalement au travers de plusieurs accords (SOG-IS, CCRA et prochainement EUCC).

Le référentiel PASSI permet la qualification, par l’ANSSI, des prestataires d’audit de la sécurité des SI. ISO27001 est la norme décrivant les bonnes pratiques à suivre dans la mise en place d’un SMSI. Enfin, NIS2 est une directive visant à harmoniser et à renforcer la cybersécurité du marché européen.

Jour 2 | Quel est l’artefact forensique qui permet de prouver une exécution d’un programme sous Windows ?

  • Réponse 1 : JumpList

  • Réponse 2 : ShimCache

  • Réponse 3 : $MFT

  • Réponse 4 : Prefetch

Laïus explicatif : Le Prefetch est un artefact spécifique à Windows qui optimise le chargement des programmes. Lorsqu’un programme est exécuté pour la première fois, Windows crée un fichier dans le dossier C:\Windows\Prefetch, qui contient des informations sur le programme et les ressources qu’il a utilisées. Ces fichiers incluent également des horodatages correspondant à la première et aux dernières exécutions. L’existence d’un fichier Prefetch (.pf) pour un programme est une preuve solide qu’il a été exécuté. C’est l’un des artefacts forensiques les plus fiables pour prouver l’exécution d’un programme.

Jour 1 | Quel texte européen permettra qu’à partir de fin 2027, tous les produits vendus dans l’UE et comprenant des composants numériques seront exempts de vulnérabilités et maintenus pendant tout leur cycle de vie ? #DigitalTrust

  • Réponse 1 : Le Cyber Security Act
  • Réponse 2 : Le Cyber Resilience Act
  • Réponse 3 : La Directive REC
  • Réponse 4 : La Directive NIS2 

Laïus explicatif : Le Cyber Resilience Act, qui a été publié ces derniers jours au Journal Officiel de l’Union Européenne est entré en vigueur le 10 décembre 2024. A compter de cette date, les fabricants et éditeurs doivent adapter leur processus pour pouvoir continuer à vendre des produits au sein de l’UE après le 10/12/2027.

EU Cyber Resilience Act | Shaping Europe’s digital future